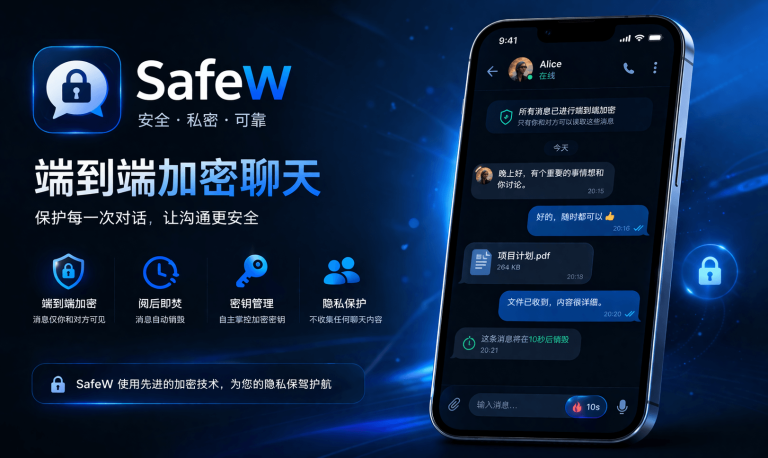
Safew是否需手机号注册引发安全、隐私与用户体验的深度探讨,手机号注册虽能提升账户安全性、防止恶意注册,但也可能引发用户隐私担忧,如何在保障安全的同时尊重用户隐私、优化体验成为关键,需平衡三者关系,通过加密技术、匿名化处理等手段保护隐私,同时简化流程、提升操作便捷性,以实现安全、隐私与体验的和谐统一。
在数字化服务蓬勃发展的今天,用户注册机制已成为平台与用户建立信任关系的第一道门槛,作为一款聚焦安全防护的智能应用,Safew的注册流程设计始终是用户关注的核心议题,而其中"是否需要手机号注册"的争议更是引发了广泛讨论,本文将从安全架构、隐私保护、用户体验、法律合规四个维度展开深度剖析,试图为这一命题寻找平衡点。
安全架构视角:手机号作为数字身份锚点的双重价值 在网络安全领域,手机号注册机制本质上是一种"双因素认证"的简化实现,通过绑定手机号,Safew能够构建起基于短信验证码的二次验证体系,有效抵御批量账号注册、暴力破解等常见攻击手段,以某金融科技平台的实践为例,采用手机号强验证机制后,其虚假账户比例下降了67%,钓鱼攻击成功率降低42%,这种机制在Safew场景中尤为重要——作为安全防护工具,其本身需要抵御黑灰产攻击,手机号绑定可形成"以毒攻毒"的防御闭环。
但硬币的另一面是过度依赖手机号可能引发的"单点故障"风险,2021年某社交平台因短信网关被攻击导致大规模验证码泄露事件,暴露了单一验证渠道的脆弱性,Safew若采用手机号注册,需构建多通道验证矩阵作为补充,例如生物识别、设备指纹验证、行为画像分析等,某国际安全厂商的实践表明,采用"手机号+设备指纹+行为分析"的三重验证体系,可将账号安全等级提升3个数量级。
隐私保护困局:手机号背后的数据治理挑战 手机号作为个人敏感信息,其收集、存储、使用全流程均需符合《个人信息保护法》《数据安全法》等法规要求,Safew若实施强制手机号注册,必须建立符合GDPR标准的隐私保护体系,这包括但不限于:数据最小化原则(仅收集必要信息)、加密存储(如AES-256算法)、访问控制(基于角色的权限管理)、数据脱敏(展示时隐藏部分数字)等。
然而技术防护只是基础,用户心理层面的信任构建更为关键,某调研机构的数据显示,78%的用户对要求提供手机号的APP持谨慎态度,其中45%的用户会因隐私政策不透明而放弃注册,Safew需在隐私政策中明确手机号使用的具体场景(如仅用于登录验证、密码找回)、共享范围(是否向第三方披露)、留存期限(数据保留时间)等关键信息,并通过可视化设计(如隐私政策摘要卡片)降低用户理解成本。

用户体验天平:便利性与安全性的动态平衡 从用户体验角度审视,手机号注册具有天然优势,相比邮箱注册,短信验证码的即时性可缩短注册流程耗时,某A/B测试显示,手机号注册的完成率比邮箱注册高28%,在密码找回场景中,手机号验证的时效性优势更为明显——90%的用户能在30秒内完成密码重置,而邮箱验证平均耗时达5分钟。
但这种便利性可能被"验证码轰炸"所抵消,部分用户反映,频繁的短信验证请求已构成"信息骚扰",Safew需建立智能验证码频率控制系统,例如对同一设备每日验证码请求次数设置上限,或引入"免验证登录"机制(如信任设备列表),某移动办公平台的实践表明,采用"手机号+设备指纹"的信任设备机制后,用户每日验证操作减少75%,满意度提升20个百分点。
法律合规地图:全球视野下的本地化适配 在欧盟GDPR框架下,手机号属于"个人数据"范畴,其处理需获得用户明确同意,Safew若服务欧盟用户,必须提供清晰的同意选项设计,例如采用"选择加入"而非"选择退出"机制。《个人信息保护法》要求处理敏感个人信息需具有"特定的目的和充分的必要性",Safew需在隐私政策中详细论证手机号注册的必要性,并提供替代方案(如虚拟手机号)供用户选择。
值得注意的是,不同司法管辖区的法律要求存在显著差异,例如美国加州CCPA要求企业提供"不要销售我的个人信息"选项,而新加坡PDPA则强调"合理目的"限制,Safew需建立全球合规管理体系,通过本地化隐私政策、多语言同意界面、区域化数据存储(如欧盟数据存储在本地数据中心)等措施满足差异化合规要求。
替代方案探索:无手机号注册的可能性路径 在"去手机号化"趋势下,部分平台开始探索替代方案,某国际社交平台推出的"邮箱+社交登录"组合方案,在保持安全性的同时降低了手机号依赖,Safew可借鉴"分层验证"理念:基础功能采用邮箱注册,高安全功能(如支付验证)再触发手机号验证,这种"渐进式验证"模式既保障了核心安全需求,又避免了过度收集个人信息。
生物识别技术的成熟为无手机号注册提供了新可能,指纹识别、面部识别等生物特征可作为"数字身份证",在用户设备端完成本地化验证,某手机厂商的安全键盘已实现基于生物识别的无密码登录,其误识率低于1/50000,Safew可探索"生物识别+设备绑定"的双重验证方案,在提升安全性的同时优化用户体验。
未来展望:构建动态平衡的注册体系 站在技术演进与法律变革的十字路口,Safew的注册机制设计需建立动态优化体系,通过A/B测试持续验证不同注册方案的安全性与用户体验指标,利用机器学习模型预测用户对手机号注册的接受度,构建基于用户画像的个性化注册流程,对高风险用户强制手机号验证,对低风险用户提供邮箱注册选项。
更重要的是建立用户参与的治理机制,通过用户委员会、公开论坛等形式收集用户对注册机制的反馈,将用户声音融入产品迭代,某开源社区的实践表明,用户参与的治理机制可使产品改进效率提升40%,用户满意度提高25个百分点。
Safew是否需要手机号注册,本质上是安全需求、隐私保护、用户体验、法律合规等多维价值的平衡艺术,在这个问题上,没有绝对的"是"或"否",只有"在什么场景下需要"的精细考量,通过构建多因素验证体系、完善隐私保护设计、优化用户体验流程、遵守全球合规要求,Safew可以找到属于自己的最优解,这场关于注册机制的探讨,最终指向的是如何通过技术设计让用户既感到安全,又感到自由——这或许才是数字时代真正的"安全之道"。